'000000' kini jadi kata laluan paling kerap bocor di Malaysia, mengatasi '123456'
Sebuah kajian data bocor dapati '000000' kini kata laluan paling biasa di Malaysia, ketika kerajaan menyemak semula keselamatan siber di bank dan agensi kerajaan.
Apa yang berlaku1/6 '000000' kini kata laluan paling kerap bocor di Malaysia
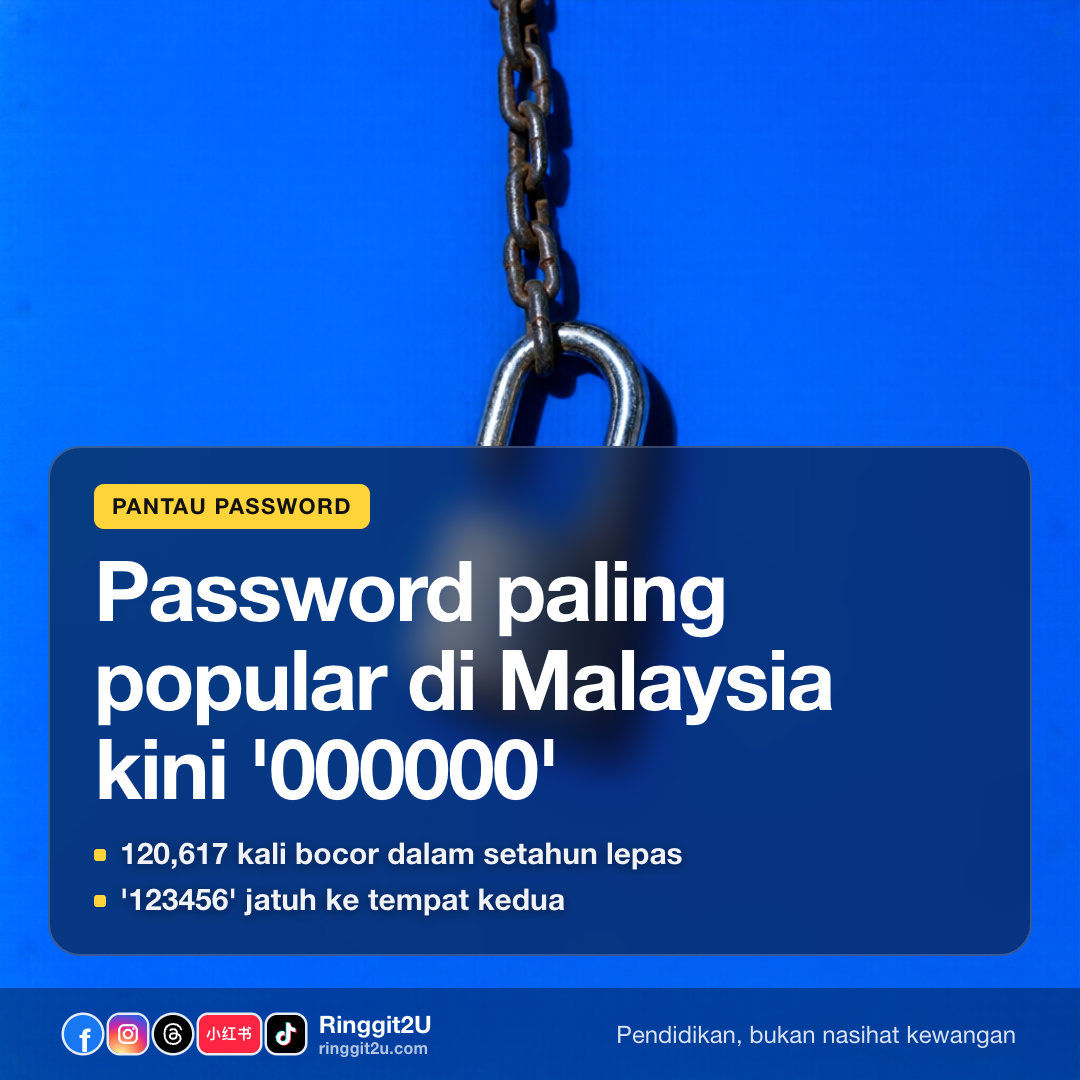
Kata laluan "000000" muncul 120,617 kali dalam data yang bocor antara September 2025 dan September 2026, mengatasi "123456" buat pertama kali, menurut laporan tahunan kelapan NordPass Top 200 Most Common Passwords.
"123456" jatuh ke tempat kedua dengan 83,896 kemunculan. "111111" ambil tempat ketiga dengan 77,060. Top 20 hampir penuh dengan rentetan nombor pendek dan campuran huruf-nombor yang mudah diteka macam "Nn123123" dan "Asd123".
Cuma dua entri dalam top 20 Malaysia, "admin" dan "password", yang langsung tiada nombor.
Angka sebenar2/6 Angka di sebalik kata laluan paling lemah di Malaysia
120,617Kemunculan '000000' di Malaysia83,896Kemunculan '123456' (tempat kedua)77,060Kemunculan '111111' (tempat ketiga)NordPass menyediakan kajian ini bersama NordLayer Intelligence by NordStellar dan penyelidik bebas, mengimbas breaches data awam dan repositori dark web merentasi 44 negara dan wilayah.
Secara global, "123456" menduduki tangga teratas buat kali ketujuh dalam lapan tahun, muncul lebih 7.2 juta kali. Senarai global termasuk 39 kata laluan dengan aksara khas, naik daripada 32 tahun sebelumnya, walaupun ramai masih mudah diteka, macam "Admin@123" dan "P@ssw0rd".
Foto: Photo: FOCA Stock / CC0 1.0 Kenapa ia penting3/6 Kenapa isu ni kena pada perbankan Malaysia sekarang
Masa laporan ni memang tak sesuai untuk bank Malaysia. Pada 4 November, Malaysia naikkan tahap ancaman siber negara daripada rendah ke sederhana. Beberapa hari kemudian, penggodam deface laman web Bank Rakyat, bank koperasi Islam terbesar negara.
Perdana Menteri Anwar Ibrahim telah menyeru semakan semula keselamatan siber merentasi agensi kerajaan, bank dan syarikat berkaitan kerajaan, seperti dilaporkan oleh South China Morning Post.
Menteri Komunikasi Fahmi Fadzil berkata pada hari Rabu bahawa tiada ancaman siber besar terhadap data rakyat atau infrastruktur negara dikesan setakat ini, dan dakwaan data rakyat Malaysia bocor di laman dark web belum disahkan, menurut Bernama. Data NordPass datang daripada breaches awam dan repositori dark web, bukan daripada satu kebocoran perbankan Malaysia yang disahkan.
Kesan pada dompet anda4/6 Macam mana '000000' yang bocor boleh sampai ke akaun bank anda
Kata laluan yang muncul 120,617 kali dalam breach bukan sekadar fakta pelik. Penyerang jalankan kelayakan yang bocor tu terhadap halaman log masuk bank, e-wallet, Shopee dan email secara pukal, satu teknik dipanggil credential stuffing. Kalau anda guna "000000" untuk Maybank2u, TnG eWallet atau email, satu breach dedahkan semua.
Kajian NordPass tak ukur kerugian ringgit daripada penipuan perbankan Malaysia yang dikaitkan dengan kata laluan ni. Yang ia tunjuk ialah bahan mentah: kalau kata laluan anda dalam top 200, ia dah ada dalam pangkalan data penyerang, menunggu untuk dicuba.
Contoh: Kalau kata laluan email anda "123456" dan satu laman shopping bocorkannya, penyerang boleh reset kata laluan aplikasi bank anda melalui pengesahan email, kemudian pindahkan duit. Kata laluan lemah tu domino pertama, bukan yang terakhir.
- 01/01
120,617 Kemunculan '000000' di Malaysia Angka di sebalik kata laluan paling lemah di Malaysia Kemunculan '000000' di Malaysia
Apa perlu dibuat, langkah demi langkah5/6 Tukar kata laluan ni hari ini, bukan minggu depan
- Buka tetapan aplikasi bank, e-wallet dan email anda sekarang. Kalau mana-mana kata laluan sama dengan senarai top 200 ("000000", "123456", "111111", "888888", "admin", "password", "Asd123", "Nn123123"), tukar serta-merta.
- Guna passphrase panjang berbanding kata laluan pendek dengan simbol. Karolis Arbaciauskas, ketua produk di NordPass, mengesyorkan dua atau tiga perkataan tak berkaitan digabung bersama berbanding kata laluan pendek yang penuh aksara khas. "correct-horse-battery-staple" lebih sukar dipecahkan daripada "P@ssw0rd!".
- Hidupkan pengesahan dua faktor (2FA) pada setiap aplikasi kewangan: Maybank2u, CIMB Clicks, TnG eWallet, GrabPay, ShopeePay. Walaupun kata laluan bocor, penyerang masih perlukan telefon anda.
- Tukar kata laluan admin lalai router rumah anda. NordPass tandakan kelayakan router lalai sebagai kelemahan biasa. Log masuk ke router anda (biasanya 192.168.0.1 atau 192.168.1.1) dan tetapkan passphrase unik.
- Kalau anda syak kelayakan perbankan anda terdedah, hubungi hotline penipuan bank anda dulu, kemudian Pusat Respons Penipuan Nasional di 997. Jangan tunggu sampai transaksi mencurigakan muncul.
Perlu tahu6/6 Patut tahu
Data NordPass merangkumi kata laluan yang terdedah antara September 2025 dan September 2026. Ia bukan snapshot langsung apa yang rakyat Malaysia taip hari ini, tapi rekod apa yang dah dikompromi dan berlegar di dark web dalam tempoh tu.
Soalan lazim
Adakah akaun bank saya selamat kalau kata laluan saya bukan '000000' atau '123456'?
Tak semestinya. Senarai NordPass merangkumi 200 kata laluan paling biasa. Apa-apa dalam senarai tu, termasuk "Asd123" atau "888888", muncul dalam pangkalan data breach dan dicuba terhadap log masuk perbankan secara pukal. Kalau kata laluan anda dalam senarai, tukar. Pengesahan dua faktor tambah lapisan kedua yang kata laluan bocor seorang tak boleh tembus.
Apa itu credential stuffing dan macam mana ia kena perbankan Malaysia?
Penyerang ambil pasangan nama pengguna-kata laluan daripada breach satu laman dan cuba secara automatik pada berpuluh perkhidmatan lain, termasuk bank dan e-wallet. Kalau anda guna kata laluan sama untuk Shopee, email dan aplikasi bank, satu breach dedahkan ketiga-tiganya. Kata laluan unik untuk setiap perkhidmatan dan 2FA putuskan rantaian tu.
Menteri Komunikasi kata tiada kebocoran data disahkan. Perlu risau lagi?
Kenataan Fahmi Fadzil menjawab dakwaan spesifik tentang data rakyat Malaysia di laman dark web yang belum disahkan. Kajian NordPass menggunakan breaches yang diketahui umum daripada 44 negara dalam tempoh 12 bulan. Kedua-duanya boleh betul: tiada satu mega-leak Malaysia yang disahkan, dan jutaan kata laluan bocor berlegar secara global yang termasuk pengguna Malaysia. Anggap kata laluan anda terdedah sampai anda tukar.
Apa patut saya buat kalau seseorang dah guna kata laluan bocor saya pada aplikasi bank?
Hubungi hotline penipuan bank anda serta-merta untuk bekukan akaun, kemudian hubungi Pusat Respons Penipuan Nasional di 997. Catat masa dan jumlah sebarang transaksi tanpa kebenaran. Jangan kongsi OTP, nombor akaun atau butiran MyKad anda dengan sesiapa yang telefon anda mengaku dari bank.
Sumber: Malay MailE.vnexpress