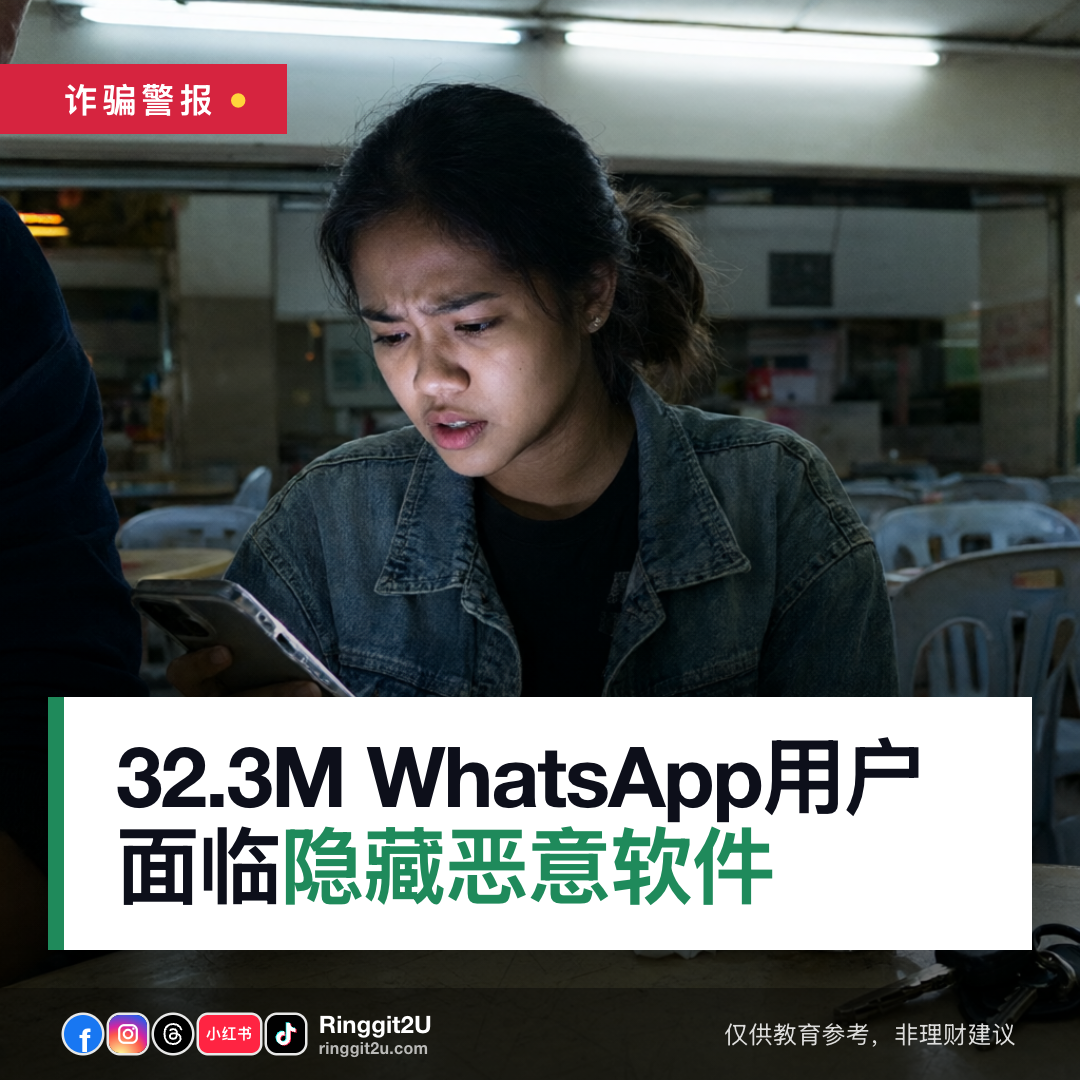
32.3 million大马WhatsApp用户面临假文件藏毒威胁
马来西亚网络消费者协会主席西拉惹贾利尔指出,WhatsApp上伪装成文件的恶意软件,可能让32.3 million用户的银行资料外泄。
发生了什么1/6 恶意软件藏在WhatsApp假文件里,看起来像普通文档
估计有32.3 million大马WhatsApp用户可能遭受网络攻击,这些恶意文件专门入侵手机、窃取个人资料,并试图登入金融账户。
这些文件看起来像普通文档或应用程序下载,但可能内含Android应用安装包(APK)、木马或间谍软件,在用户不知情的情况下控制手机。
这项警告来自马来西亚网络消费者协会(MCCA)主席西拉惹贾利尔,他在接受Utusan Malaysia访问时发出提醒。马来西亚网络安全机构(CyberSecurity Malaysia)此前也针对WhatsApp收到的可疑文件发出过警告。
真实数字2/6 网络罪犯的规模与作案工具
32.3 million大马WhatsApp用户面临风险3种恶意软件APK文件、木马、间谍软件西拉惹指出,WhatsApp在大马普及率极高,自然成为网络罪犯的目标。他们利用用户对熟人的信任,把恶意文件伪装成朋友发来的消息或附件。
他提到的恶意软件类型包括APK文件、木马和间谍软件。一旦安装成功,就能在后台窃取手机储存的资料,或监控用户的操作。
- 01/02
32.3 million 大马WhatsApp用户面临风险 网络罪犯的规模与作案工具 大马WhatsApp用户面临风险
对你钱包的影响3/6 恶意软件从你手机和银行账户偷走什么
西拉惹说,网络罪犯盯上的是能登入金融账户的关键资讯,包括一次性密码(OTP)和交易授权码(TAC)。
他们也会直接攻击WhatsApp账户本身。一旦取得控制权,就能用这个账户去骗受害者通讯录里的亲友。
除了银行资料,恶意软件还能偷走手机里的电话号码、个人文件、照片、档案和备忘录,然后在暗网批量出售这些数据。
为什么重要4/6 为什么你会点开那个害你中毒的文件
西拉惹分享了自己的经历:他收到一个存在通讯录里的号码发来的文件。WhatsApp头像确实是他认识的人,但文件内容不像那个人会发的东西。他没有打开,直接删掉了。
那个号码可能已经不再由本人使用,所以发来的文件跟平时完全对不上。
中毒文件扩散极快,一旦有人没察觉就转发给家人或WhatsApp群组,一个人点一下,文件就能在几分钟内传到几十部手机。
- 02/02
网络罪犯的规模与作案工具 ✓APK文件、木马、间谍软件 3种恶意软件 APK文件、木马、间谍软件
一步步怎么做5/6 趁下一个文件还没进来,先把WhatsApp锁好
西拉惹呼吁大家做好基本防护,不必恐慌。他建议做好以下几步:
- 打开WhatsApp > 设置 > 储存和数据 > 关闭照片、视频、文件和音频的自动下载。之后只有你手动点击,文件才会下载。
- 进入设置 > 账户 > 双重验证,设定一组PIN码,并绑定一个电邮地址用于找回账户。
- 如果手机支持,为WhatsApp开启通行密钥(passkey)或生物识别验证(指纹/面部解锁)。
- 有条件的话,安装Google Authenticator等验证应用,为账户多加一层保护。
- 如果文件来自一个看起来熟悉的头像,但内容不对劲,不要打开。先打电话或用其他方式跟对方确认,再决定要不要点。
值得知道6/6 已经点开了可疑文件?立刻行动
马上拨打国家反诈骗中心(NSRC)热线997,同时联络你的银行。通报越快,钱在离开账户前被冻结的机会越大。
常见问题
怎么判断WhatsApp收到的文件是不是恶意软件?
西拉惹的判断标准:头像确实是你认识的人,但文件不像他会发的东西,就别打开。那个号码可能已经不在本人手上。先打电话跟对方确认。
已经点开了可疑文件,该怎么办?
立刻拨打NSRC热线997并联络银行。如果不确定接下来该怎么做,可以致电马来西亚网络安全机构(CyberSecurity Malaysia)热线,或查看其官方公告中的设备恢复步骤。
马来西亚网络安全机构会发布WhatsApp威胁警报吗?
会。西拉惹证实,马来西亚网络安全机构已针对WhatsApp收到的可疑文件发出过风险警告。最新公告可查阅其官方渠道。